Hunt.io起底ARTEX攻击活动,AI工具关联韩国金融机构入侵
7家韩国金融机构遭入侵,ARTEX框架被指向为攻击工具
2026年9月底至10月初,攻击者通过面向互联网的系统入侵韩国7家金融机构,造成数据泄露。此次事件影响约6.6万至6.7万名个人、2200家企业,泄露信息涵盖个人信息、就业信息、收入及贷款数据。Hunt.io对此次攻击的幕后基础设施展开深入溯源,相关发现补充了CrowdStrike与Genians此前披露的内容。
CrowdStrike、Genians安全中心先后于10月7日、10月12日发布报告,均将攻击源头指向ARTEX——一款中国开发的开源自主渗透测试框架,采用AGPL-3.0许可协议。CrowdStrike以中等置信度评估,攻击运营者为一名受经济利益驱动的中文使用者,而非成熟威胁组织。
攻击使用的主力大模型为DeepSeek v4.1 Flash,GLM 5.3与Grok 4.6作为备用,部分模型调用通过经销商域名xcai[.]pro完成。此前公开的攻击指标包括托管ARTEX控制台的服务器38.244.50[.]120、一个香港IP地址以及9台代理服务器。
Genians表示,ARTEX的GitHub代码仓库与Docker镜像已于10月11日被移除,但相关分叉与镜像站点仍然存在。
Hunt.io在发布报告前已通知相关国家的CERT,并称报告中未包含任何个人记录或凭证信息。
溯源披露攻击基础设施,AI工具链细节完整曝光
Hunt.io自主扫描结果显示,38.244.50[.]120位于洛杉矶Cogent网络中,共开放15个端口。443与8090端口开放ARTEX登录页面,页面中文标题意为“自主渗透测试控制台”。服务器上还运行着Gemini2API管理控制台与Tinyproxy服务。
Hunt.io在其AttackCapture平台上检索该IP时,发现23.248.226[.]250存在另一个开放目录,这是一台位于AS138415自治域的香港跳板机。该目录包含2个子目录共42个文件,总大小105MB,AttackCapture平台分别于9月5日、9月26日、10月5日记录到相关告警。
目录内某文件将38.244.50[.]120标注为跳板机,文件自带注释提醒运营者切勿将凭证粘贴到会话中,而该文件本身就存放在开放目录下。
有三个脚本负责维持链路稳定,分别承担三项功能:保活反向SSH隧道、运行本地中继、向跳板机复制文件,其中一条隧道被命名为grok2api。凭证文件中还存储了智谱AI(Zhipu AI)GLM模型、兼容OpenAI的中继服务以及某代理服务的访问密钥,这也解释了为何单场攻击活动中可以同时调用多个大语言模型。
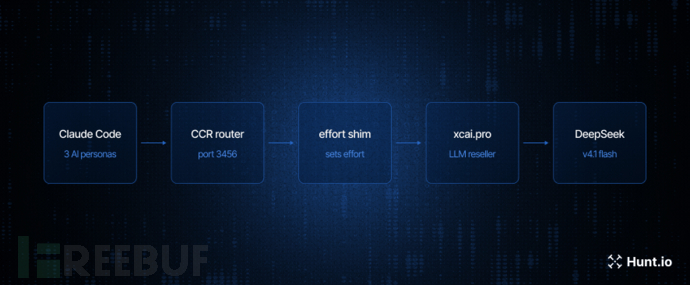
此次攻击的AI配置最值得关注。状态文件显示,攻击使用的执行框架为2.1.221版本的Claude Code,自8月4日以来共启动510次,但并未直接连接Anthropic官方服务。
攻击者部署了小型代理脚本ds-models-shim.py,通过伪造模型列表解决兼容性问题,将请求转发至DeepSeek;另一个代理脚本xcai-effort-shim.py则用于添加推理参数——如果不加该参数,DeepSeek后端会跳过推理步骤。请求链路为:Claude Code先经过开源项目Claude Code Router,转发至xcai域名,最终送达DeepSeek后端。
Hunt.io在报告中指出:“小型本地代理ds-models-shim.py用于解决兼容性问题:当Claude Code对接非Anthropic后端时,官方**/v1/models接口会返回404响应,导致Claude Code无法识别可用模型。该垫片脚本会拦截这一特定请求,返回本地定义的模型列表,包含deepseek-v4-pro与deepseek-flash**,其余所有请求则转发至api.deepseek.com/anthropic。”
同一文件记录了19个自定义skills,也就是供Agent使用的可复用指令集,累计被调用147次。这些skills覆盖代码审计、侦察、Web注入、WAF绕过测试、身份认证测试、Telegram Mini Apps、APK下载与反编译、云手机控制、支付逻辑测试等场景。
在支付相关skill的目录旁,存放着3个自行注册的测试账号,附带充值API的访问token,文件日期为9月12日,注释标注这是经过授权的自建测试。这种配置符合不安全直接对象引用漏洞的测试场景,CrowdStrike与Genians此前均提到,攻击者正是利用这类漏洞攻击韩国贷款与查询服务。
目录中还存放了配套工具。其中一个脚本通过第三方API调用FOFA(一款类似Shodan的国产资产搜索引擎),脚本注释显示主会员已过期,当时使用的是备用密钥。代理脚本枚举了154.201.79[.]246:443上的轮换代理服务,测试的前100个代理身份中,共出现79个唯一出口IP。
23.248.226[.]250:8001上的另一个独立目录存放着一套小型JNDI与LDAP利用工具集,捕获时间为UTC时间10月5日3点42分。该工具集可通过DNS回调确认命令执行结果,其中一个脚本支持Web与LDAP流量共用同一端口。Hunt.io在分析中仅介绍了工具的功能,未公布复现步骤。
其余已恢复的文件还包括:针对某加密货币交易所管理会话与提现功能的工具、Linux提权漏洞利用代码、iOS探测工具源代码,以及Android内核与固件相关工具。Hunt.io表示,目前尚未确认这些工具与韩国金融机构入侵事件存在关联。
全球千余台ARTEX服务器暴露,防御要点明确
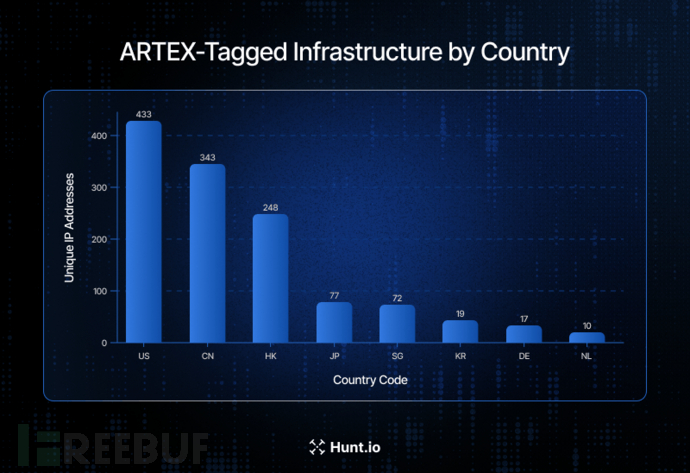
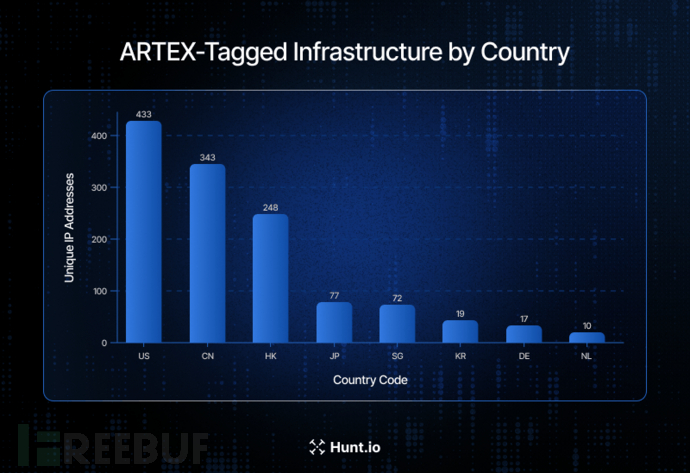
Hunt.io还披露了ARTEX服务器的溯源方法。通过ARTEX证书颁发者检索,共找到19个IP地址;通过其恶意软件分类标签检索,在全球30个国家共发现1303个相关IP,数量最多的地区为美国、中国内地与中国香港。这些数据仅代表IP地址的注册地,不代表攻击运营者的实际位置。
报告中提到:“通过证书检索共返回19个不同IP地址,其中包括38.244.50[.]120。这种方法精度较高,但仅能覆盖暴露匹配证书的主机,使用其他证书的系统不会出现在结果中。”
通过控制台页面标题匹配检索,共找到约1300个IP;采用更宽松的检索规则则发现21种标题字符串,其中19种大概率为ARTEX控制台,支持语言包括英语、中文、韩语、日语、俄语、葡萄牙语与越南语。
在AttackCapture平台中通过恶意软件名称检索,共找到280个存在开放目录的结果。其中位于首尔的130.94.31[.]86:18888存放着两个小型脚本,156.251.11[.]39上存放着一套SMB侦察工具包,其测试脚本会生成名为artex_probe_11876.txt的文件。
更多主机上存放着DedeCMS、FangCMS利用工具包、CAPTCHA绕过套件、若依(RuoYi)与Spring管理控制台漏洞利用工具,以及基于CAPTCHA的登录自动化工具。这些发现表明,ARTEX框架正吸引大量攻击运营者使用。
对于防御方而言,建议非常明确。要取消管理服务的公网访问权限,将管理后台置于VPN或访问白名单保护之下,重置SSH密码,轮换可能因文件暴露而泄露的API密钥、代理凭证与各类token。
及时修复面向互联网的服务漏洞,监测异常LDAP与JNDI活动、DNS回调以及远程脚本下载行为,将敏感凭证存储在遵循最小权限原则的托管密钥库中。
此外还要限制模型网关的访问权限,监测网关请求,在受管手机上执行合规规则。
Hunt.io指出,攻击溯源工作不应止步于首批发现的指标列表。该公司还在分析中公布了相关入侵指标。
报告总结称:“这些发现凸显了暴露的管理服务、可复用凭证、远程访问隧道、代理基础设施以及攻击工具带来的相关风险。”
参考来源:
Inside ARTEX: AI Hacking Tools, Exposed Servers and South Korean Bank Breaches
本站大部分文章、数据、图片均来自互联网,一切版权均归源网站或源作者所有。
如果侵犯了您的权益请来信告知我们删除。邮箱:1451803763@qq.com